
Kupowaliście ostatnio gry lub doładowania w sklepie Muve.pl? W takim razie koniecznie zajrzyjcie do swojej skrzynki mailowej, bo firma rozsyła właśnie dość nieprzyjemne komunikaty. Na początku października ktoś włamał się do systemu obsługującego sprzedaż i niepostrzeżenie wyniósł plik z danymi klientów. Na szczęście hasła oraz informacje o kartach płatniczych są bezpieczne, ale i tak warto mieć się teraz mocno na baczności.
Jak doszło do włamania?
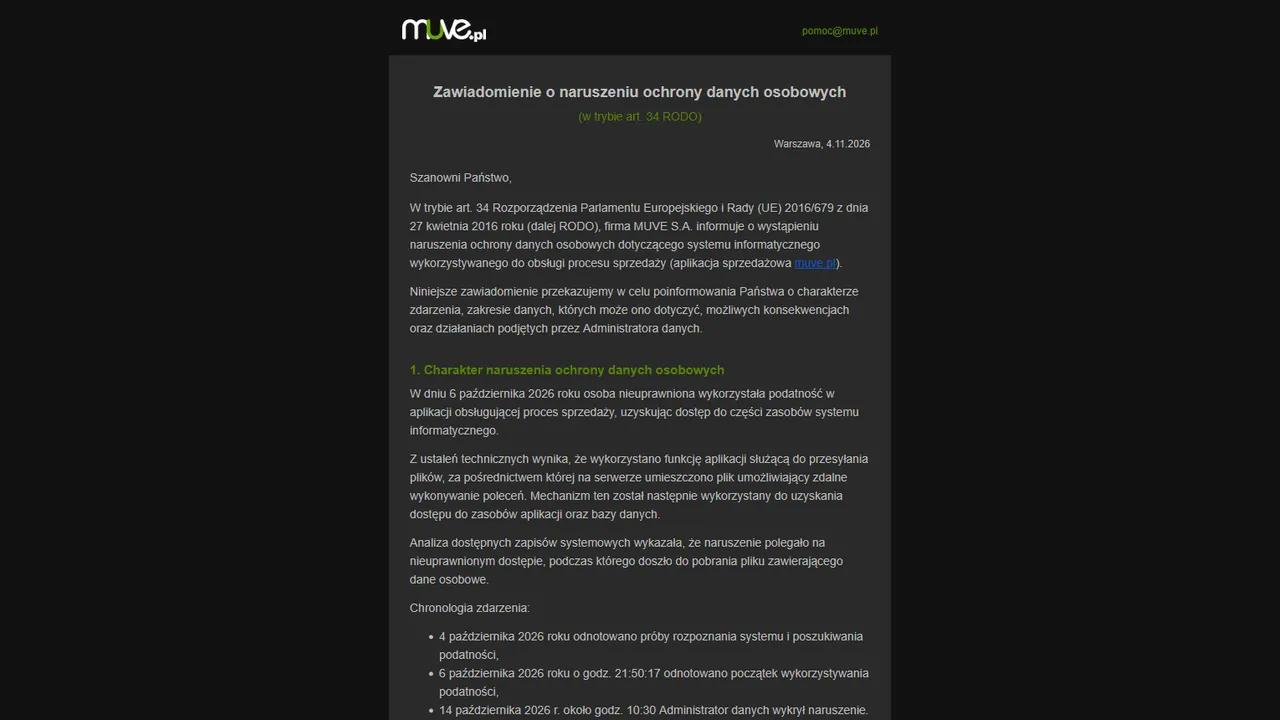
Furtką dla cyberprzestępcy okazała się podatność w funkcji przesyłania plików. Włamywacz przemycił na serwer złośliwy skrypt, który pozwalał mu zdalnie wydawać polecenia, a stamtąd droga do zasobów aplikacji i bazy danych stała już otworem. Z oficjalnego komunikatu dowiadujemy się, że napastnik badał system już 4 października, a do właściwego ataku przystąpił 6 października późnym wieczorem. Sklep zorientował się w sytuacji dopiero 14 października i w ciągu ustawowych 72 godzin zgłosił sprawę do odpowiedniego organu nadzorczego.
Gdy sprawa wyszła na jaw, ekipa Muve.pl zareagowała stanowczo. Zablokowano dziurawą funkcję, wyłączono zainfekowany serwer i przywrócono system do bezpiecznego stanu sprzed ataku. Firma prewencyjnie wymieniła też wszystkie hasła dostępowe, klucze API oraz certyfikaty, a do tego nałożyła blokady regionalne na ruch z obszarów słynących z częstych cyberataków. Dokładna analiza całego zajścia wciąż trwa, bo sklep chce mieć absolutną pewność co do pełnej skali naruszenia.
Jakie dokładnie dane wyciekły?
W wykradzionym przez sprawcę pliku znalazły się niestety fizyczne dane użytkowników: imiona i nazwiska, dokładne adresy korespondencyjne, e-maile, loginy w sklepie, numery NIP oraz adresy IP. Najważniejsza wiadomość jest jednak taka, że atakujący nie dostał się do wrażliwszych sfer. Wasze prywatne hasła logowania, numery kart kredytowych i szczegółowe informacje o samych płatnościach pozostały całkowicie nietknięte.
Na co uważać w najbliższym czasie?
Mając w ręku tak precyzyjny zestaw informacji (imię, nazwisko, e-mail i fizyczny adres), oszustom będzie teraz bardzo łatwo przygotować wyjątkowo wiarygodnie wyglądającego maila. Wiadomość może do złudzenia przypominać oficjalną korespondencję z Muve.pl lub znanej firmy kurierskiej. Z tego powodu podchodźcie teraz z ogromnym dystansem do wszelkich powiadomień o nagłych zwrotach, rzekomych problemach z zamówieniami czy „pilnych niedopłatach do paczki” – zwłaszcza gdy nadawca usilnie nakłania Was do kliknięcia w link lub otwarcia tajemniczego załącznika.
Pamiętajcie, by pod żadnym pozorem nie podawać nikomu swoich haseł, kodów SMS ani danych z karty, nawet jeśli mail czy niespodziewany telefon brzmią niezwykle profesjonalnie. Jeśli coś Was zaniepokoi, skontaktujcie się z daną firmą samodzielnie, używając sprawdzonych kanałów komunikacji. Ewentualne pytania o sam wyciek można kierować bezpośrednio do Inspektora Ochrony Danych pod adresem iod@muve.pl.
Jeżeli podobał Wam się materiał, to koniecznie dajcie znać na X (dawny Twitter), Bluesky, naszym Discordzie, Redditcie lub Fediverse.